Ciudad de México.
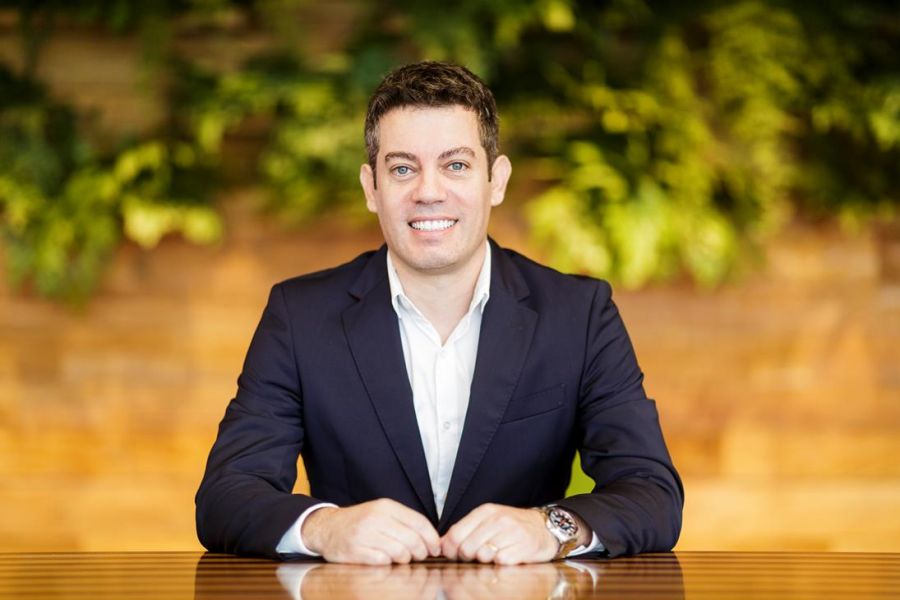
El fundador de la compañía de seguridad informática Kaspersky Lab, Eugene Kaspersky, señaló que algunos tipos de malware, como Duqu y Stuxnet, descubiertos en 2011 y 2012, de manera respectiva, dejaron ver “cuan efectivos pueden ser los ataques contra unidades de infraestructura industrial”.
Detalló que dichos programas maliciosos tradicionales tienen efectos colaterales significativos en infraestructuras críticas, como centrales energéticas y redes de comunicación, y la escalada en la carrera armamentista empeora el problema.
Durante su ponencia en ITU Telcom World 2012, la cumbre más importante para debatir y compartir el conocimiento tecnológico, remarcó los peligros de la denominada carrera ciber-armamentista y la necesidad de contar con protección en los sistemas industriales vulnerables.
“A largo plazo, todos pierden: los atacantes, las víctimas, los observadores e incluso los no implicados”, pues, a diferencia de las armas convencionales, es muy fácil para las víctimas clonar y reprogramar los códigos maliciosos, abundó.
Asimismo, menciona que la soberanía de un país no sólo radica en cuidar sus intereses geopolíticos, sino en proteger su espacio informático, y un primer paso es controlar los sistemas informáticos de importancia crítica para el estado.
A pesar de ello, continúa, estudios revelan que el promedio de errores en el software militar e industrial es de cinco a 10 por cada mil líneas de código, lo cual multiplica la vulnerabilidad si se toma en cuenta que un programa como Windows, por ejemplo, tiene cinco millones de líneas de código.
Mencionó que una de las medidas de protección de los sistemas industriales de control es contar con una nueva y segura unidad para obtener un flujo confiable de la información.
Concluyó que la prioridad de su compañía es asegurarse de que las ciberamenazas no afecten las infraestructuras críticas, el cual debe ser un objetivo que necesitan entender y asumir todas las partes involucradas a nivel internacional. Notimex